
با پیشرفت تکنولوژی و گسترش استفاده از اینترنت، تهدیدات سایبری به یکی از بزرگترین چالشهای امنیتی برای افراد و سازمانها تبدیل شده است. حملات سایبری، با هدف دسترسی غیرمجاز به دادهها یا مختل کردن عملکرد سیستمها انجام میشوند. این حملات میتوانند خسارات مالی، جانی و اطلاعاتی جبرانناپذیری به همراه داشته باشند. با استفاده از حملات سادهای مانند فیشینگ و بدافزارها گرفته تا تهدیدات پیچیدهتر مانند حملات «مرد میانی» (MITM) و تزریق SQL، مهاجمان دائما در تلاشاند تا نقاط ضعف امنیتی را شناسایی کرده و از آنها سوءاستفاده کنند.
در این مقاله به معرفی انواع حملات سایبری و روشهای مقابله با آنها میپردازیم. با ما همراه باشید.
حمله سایبری (Cyber Attack) چیست؟
حمله سایبری تلاشی است برای دزدیدن، تغییر دادن، نابود کردن، مختل کردن یا غیرفعال کردن منابع اطلاعاتی و سیستمهایی که در شبکهها و سیستمهای کامپیوتری قرار دارند. حملات سایبری میتوانند در دو دسته کلی قرار بگیرند: تهدیدات داخلی و تهدیدات خارجی. تهدیدات داخلی از افرادی ناشی میشود که دسترسی قانونی به سیستمهای هدف خود دارند و به طور عمدی یا ناخواسته از این دسترسی برای بهرهبرداری از آسیبپذیریها استفاده میکنند. این حملات میتوانند توسط یک کارمند ناراضی یا یک پیمانکار با دسترسی به سیستمهای سازمان انجام شوند. تهدیدات خارجی از سوی افرادی خرابکار مانند هکرها انجام میشود که هیچگونه ارتباط مستقیمی با سیستمهایی که مورد حمله قرار میدهند، ندارند.
حملهکنندگان سایبری به چه کسانی حمله میکنند؟
حملهکنندگان سایبری معمولا صنایع مختلفی را هدف قرار میدهند؛ از جمله صنعت بهداشت و درمان، دولت، سازمانهای غیرانتفاعی و شرکتهای مالی. صنعت بهداشت و درمان بهویژه در معرض حملات قرار دارد، زیرا سازمانهای بهداشتی به دادههای شخصی بسیاری از افراد دسترسی دارند. از آنجا که زیرساختهای بهداشتی بسیار حیاتی هستند، حملهکنندگان باجافزار میدانند که این سازمانها احتمالا به سرعت خواستههای آنها را پرداخت خواهند کرد.
اطلاعات محرمانه مانند شمارههای تامین اجتماعی هم باعث میشود که سازمانهای دولتی قربانی هکرها شوند. همچنین سازمانهای غیرانتفاعی به دلیل داشتن دادههای مالی از اهداکنندگان و تلاشهایی که برای جمعآوری کمکهای مالی میکنند، هدف مناسبی برای حملات سایبری هستند. در صنعت مالی، موسسات مانند بانکها و شرکتهای بیمه به دلیل دسترسی به مبالغ زیادی پول، هدف رایج اخاذی و دزدی هستند.
انواع حملات سایبری
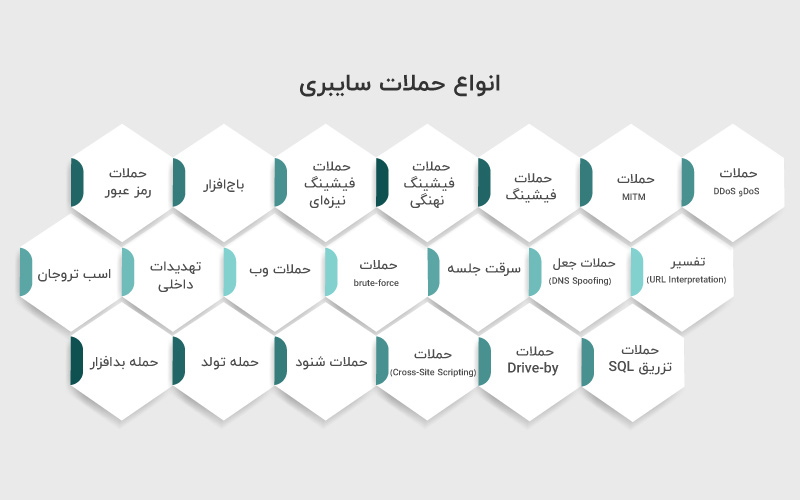
مهاجمان سایبری با روشهای مختلف از جمله حملات فیشینگ، بدافزارها، مرد میانی (MITM) و تزریق کدها مانند SQL Injection اقدام به سوءاستفاده از ضعفهای امنیتی میکنند. این تهدیدات نه تنها میتوانند باعث از دست رفتن دادههای حساس شوند، بلکه با هدفهای پیچیدهتری مانند مختل کردن فرآیندهای تجاری یا تحت تاثیر قرار دادن شهرت سازمانها، به عملیات اقتصادی آسیب وارد کنند.
در این بخش از مقاله، به بررسی انواع مختلف حملات سایبری خواهیم پرداخت تا با آگاهی از شیوههای مختلف این تهدیدات، بتوانیم بهترین اقدامات پیشگیرانه را برای حفاظت از سیستمها و دادههایمان اتخاذ کنیم.
۱- حملات DoS و DDoS
حمله انکار سرویس (DoS) طراحی شده است تا منابع یک سیستم را به حدی تحت فشار قرار دهد که دیگر قادر به پاسخگویی به درخواستهای عادی کاربران نباشد. حمله انکار سرویس توزیعشده (DDoS) هم هدف مشابهی دارد و تلاش میکند منابع یک سیستم را مصرف کند. حملات DDoS توسط مجموعه گستردهای از دستگاههای آلوده به بدافزار که تحت کنترل مهاجم هستند، انجام میشود. در این نوع حملات سایت قربانی نمیتواند خدمات لازم را به کاربران ارائه دهد؛ از این رو به این نوع حملات «انکار سرویس» گفته میشود.
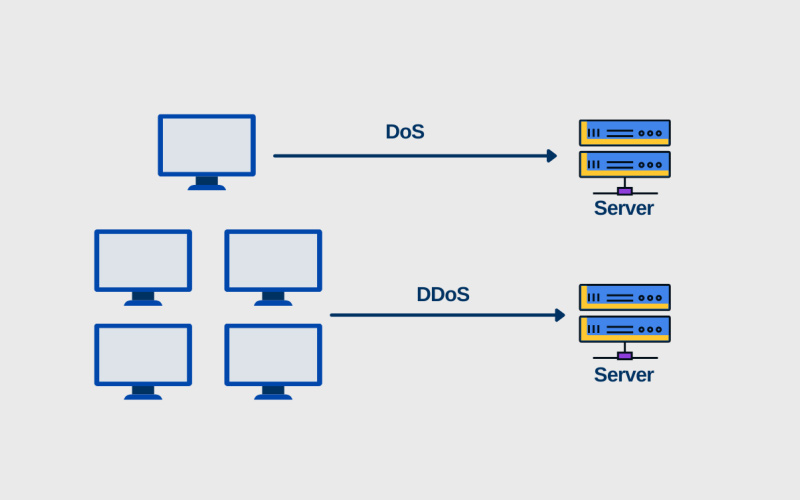
در حملات DoS، سایت هدف با حجم بالایی از درخواستهای غیرقانونی مواجه میشود. از آنجا که سایت باید به هر درخواست پاسخ دهد، منابع آن با پردازش این پاسخها مصرف میشود. این مسئله باعث میشود که سایت نتواند به کاربران خود به شکل معمول خدمات ارائه دهد و حتی ممکن است منجر به توقف کامل فعالیت سایت شود.
حملات DoS و DDoS با سایر حملات سایبری که در آنها هکر به دنبال دسترسی به سیستم یا افزایش سطح دسترسی خود است، تفاوت دارند. در سایر حملات، مهاجم به طور مستقیم از اقدامات خود سود میبرد اما در حملات DoS و DDoS هدف اصلی مختل کردن عملکرد خدمات هدف است. اگر مهاجم توسط یک رقیب تجاری استخدام شده باشد، ممکن است از این حمله سود مالی به دست بیاورد.
حمله DoS همچنین میتواند برای ایجاد یک نقطه ضعف برای حملات دیگر مورد استفاده قرار گیرد. هنگامی که یک حمله DoS یا DDoS موفقیتآمیز باشد، سیستم اغلب مجبور میشود به صورت موقت از دسترس خارج شود که این وضعیت ممکن است فرصت مناسبی برای سایر حملات فراهم کند.
یکی از راههای متداول برای جلوگیری از حملات DoS استفاده از فایروالهایی است که تشخیص میدهند آیا درخواستهای ارسالشده به سایت مجاز هستند یا خیر. درخواستهای جعلی میتوانند حذف شوند تا ترافیک عادی بدون اختلال ادامه پیدا کند.
جالب است بدانید یکی از نمونههای بزرگ حملات اینترنتی از این نوع، در فوریه ۲۰۲۰ علیه خدمات وب آمازون (AWS) رخ داد.
۲- حملات MITM (مرد میانی)
حملات مرد میانی (MITM) به نوعی از نفوذهای امنیت سایبری اطلاق میشود که در آن مهاجم میتواند به دادههایی که بین دو نفر، شبکه یا کامپیوتر منتقل میشوند، گوش دهد. این حملات به دلیل موقعیت مهاجم که خود را در «میانه» یا بین دو طرفی که در حال ارتباط هستند قرار میدهد، به این نام شناخته میشوند. به عبارتی، مهاجم در حال جاسوسی از تعامل بین این دو طرف است.
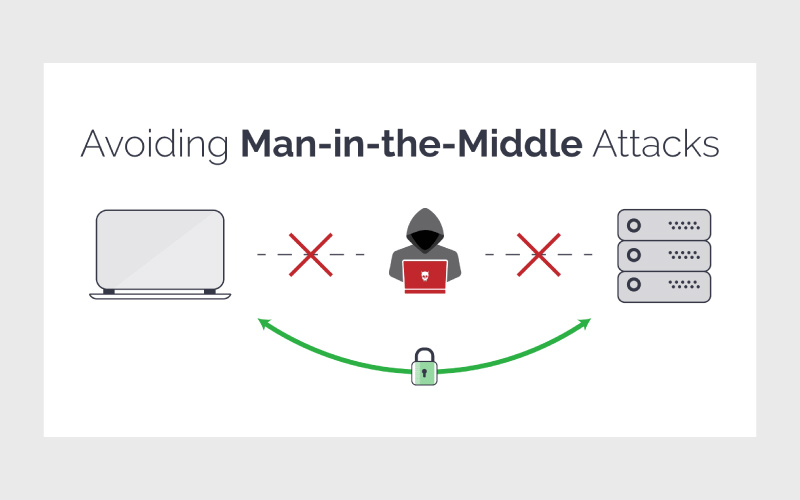
در یک حمله MITM، دو طرف درگیر احساس میکنند که ارتباط آنها کاملا عادی و ایمن است. اما آنچه نمیدانند این است که مهاجم پیامهای ارسالشده را به صورت غیرقانونی پیش از رسیدن به مقصد تغییر داده یا به آنها دسترسی پیدا کرده است.
برای محافظت از خود و سازمان در برابر حملات MITM میتوانید از روشهایی مانند رمزنگاری قوی در نقاط دسترسی یا استفاده از شبکه خصوصی مجازی (VPN) بهره ببرید.
۳- حملات فیشینگ (Phishing)
حمله فیشینگ زمانی رخ میدهد که فردی مخرب ایمیلهایی ارسال میکند که به نظر میرسد از منابع معتبر و قانونی آمدهاند اما هدف اصلی آنها دسترسی به اطلاعات حساس قربانی است. این حملات ترکیبی از مهندسی اجتماعی و تکنولوژی هستند. نام «فیشینگ» برای این نوع حمله به این دلیل انتخاب شده که مهاجم، در واقع، مانند «ماهیگیری» با استفاده از طعمهای قابلاعتماد به دنبال دسترسی به مناطق ممنوعه است.
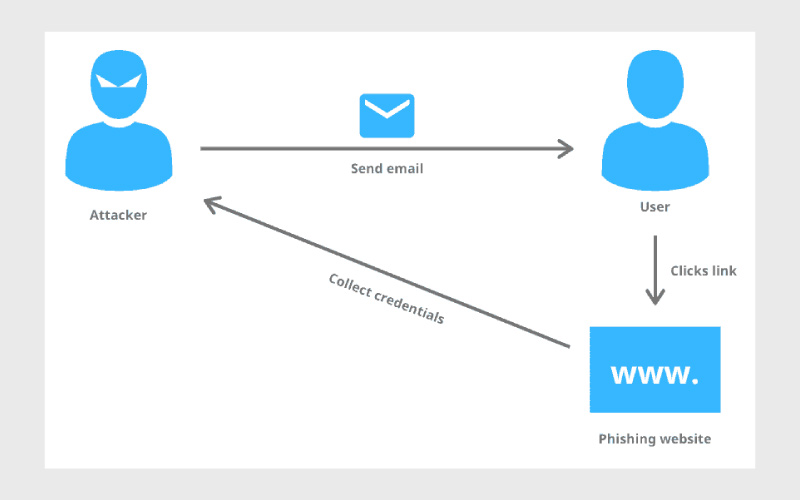
برای اجرای این حمله، مهاجم ممکن است لینکی ارسال کند که شما را به سایتی هدایت کند. این سایت میتواند شما را فریب دهد تا بدافزارهایی مانند ویروسها را دانلود کنید یا اطلاعات شخصی خود را در اختیار مهاجم بگذارید. در بسیاری از موارد، قربانی حتی متوجه نمیشود که مورد حمله قرار گرفته است. این امر به مهاجم اجازه میدهد تا دیگر اعضای همان سازمان را هم هدف قرار دهد، بدون آنکه کسی به فعالیتهای مخرب او شک کند.
برای جلوگیری از موفقیت حملات فیشینگ، باید با دقت درباره ایمیلهایی که باز میکنید و لینکهایی که کلیک میکنید فکر کنید. به جزئیات هدر ایمیلها توجه کنید و روی مواردی که مشکوک به نظر میرسند کلیک نکنید. پارامترهای «Reply-to» و «Return-pat» را بررسی کنید تا مطمئن شوید که به همان دامنهای که در ایمیل نمایش داده شده، متصل هستند.
۴- حملات فیشینگ نهنگی (Whale-Phishing)
حملات فیشینگ نهنگی، به دلیل هدف قرار دادن «ماهیهای بزرگ» یا همان مدیران ارشد سازمان، به این نام شناخته میشوند. این افراد معمولا شامل اعضای هیئت مدیره، مدیران اجرایی یا سایر افراد مسئول سازمان هستند که احتمالا به اطلاعات ارزشمندی مانند دادههای اختصاصی درباره کسبوکار یا عملیات آن دسترسی دارند.
اگر یک نهنگ هدف قرار گرفتهشده، باجافزاری را دانلود کند، احتمال بیشتری وجود دارد که برای جلوگیری از انتشار اخبار حمله و آسیب دیدن اعتبار خود یا سازمان، باج را پرداخت کند.
برای جلوگیری از حملات فیشینگ نهنگی، میتوان همان احتیاطهایی را که برای جلوگیری از حملات فیشینگ عادی به کار میرود، انجام داد. این شامل بررسی دقیق ایمیلها، پیوستها و لینکهایی که با آنها ارسال میشوند و همچنین توجه به مقاصد یا پارامترهای مشکوک است.
۵- حملات فیشینگ نیزهای (Spear-Phishing)
فیشینگ نیزهای به نوعی خاص از حملات هدفمند فیشینگ گفته میشود. در این حملات، مهاجم زمان صرف میکند تا درباره اهداف خود تحقیق کرده و سپس پیامهایی را طراحی کند که برای قربانی به شکل شخصی و مرتبط به نظر برسند. نام «فیشینگ نیزهای» به دلیل تمرکز دقیق مهاجم روی یک هدف مشخص انتخاب شده است. از آنجا که پیامها قانونی به نظر میرسند، شناسایی این حملات میتواند دشوار باشد.
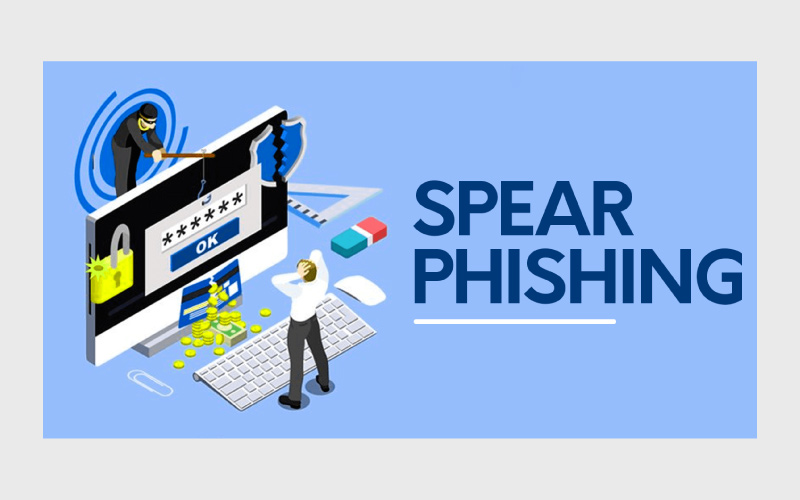
اغلب، حملات فیشینگ نیزهای از جعل ایمیل استفاده میکنند. در این روش، اطلاعات بخش «فرستنده» در ایمیل جعلی است؛ بهطوری که ایمیل به نظر میرسد از سوی شخصی قابل اعتماد، مانند فردی از شبکه اجتماعی قربانی، یک دوست نزدیک یا یک شریک تجاری ارسال شده است. مهاجمان همچنین ممکن است از تکنیک شبیهسازی وبسایت استفاده کنند تا ارتباط را معتبر جلوه دهند. در شبیهسازی وبسایت، مهاجم یک وبسایت واقعی را کپی کرده و قربانی را به سمت احساس امنیت سوق میدهد. قربانی، با فرض واقعی بودن وبسایت، اطلاعات خصوصی خود را با اطمینان وارد میکند.
مشابه حملات فیشینگ معمولی، حملات فیشینگ نیزهای را میتوان با دقت در بررسی جزئیات تمام فیلدهای یک ایمیل و اطمینان از کلیک نکردن روی لینکهایی که مقصد آنها قابل تایید نیست، پیشگیری کرد.
۶- باجافزار (Ransomware)
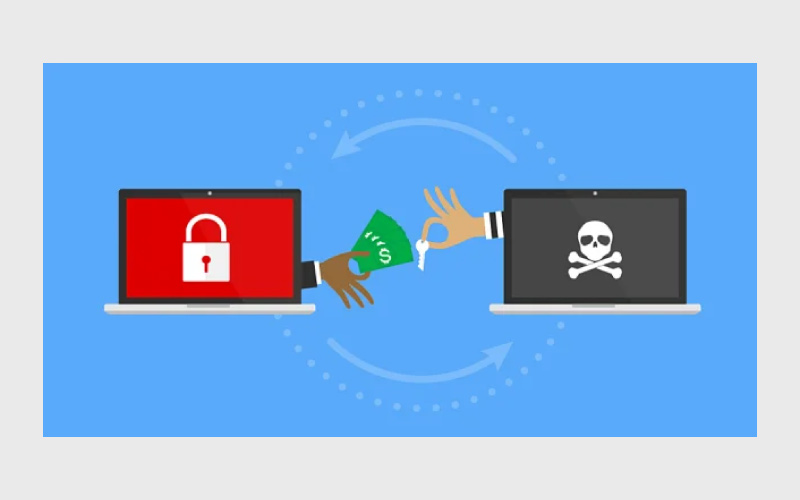
در حملات باجافزار، سیستم قربانی تا زمانی که باج مورد نظر مهاجم پرداخت نشود، به گروگان گرفته میشود. پس از پرداخت، مهاجم دستورالعملهایی ارائه میدهد که به قربانی کمک میکند کنترل سیستم خود را باز پس گیرد. نام «باجافزار» به این دلیل انتخاب شده که این بدافزار از قربانی درخواست باج میکند.
در یک حمله باجافزار، قربانی معمولا از طریق دانلود بدافزار از یک وبسایت یا باز کردن پیوست ایمیل، آلوده میشود. این بدافزار به گونهای طراحی شده که از نقاط ضعفی که توسط سازنده سیستم یا تیم فناوری اطلاعات رفع نشدهاند، سوء استفاده کند. پس از نفوذ، باجافزار سیستم قربانی را رمزنگاری میکند. گاهی اوقات، باجافزار برای حمله به چندین سیستم یا سرور مرکزی که برای عملیات تجاری حیاتی است، استفاده میشود.
حملات به چندین سیستم معمولا از طریق تاخیر در فعالسازی رمزنگاری انجام میشود. بدافزار ممکن است روزها یا حتی هفتهها پس از نفوذ اولیه فعال نشود. در این مدت، فایلهای AUTORUN به سیستمهای دیگر از طریق شبکه داخلی یا دستگاههای USB که به چندین کامپیوتر متصل میشوند، منتقل میشوند. هنگامی که مهاجم رمزنگاری را آغاز میکند، این فرآیند به طور همزمان روی تمامی سیستمهای آلوده اعمال میشود.
در برخی موارد، نویسندگان باجافزار کدی طراحی میکنند که از آنتیویروسهای سنتی فرار میکند. بنابراین، کاربران باید نسبت به وبسایتهایی که بازدید میکنند و لینکهایی که کلیک میکنند، هوشیار باشند. همچنین، بسیاری از حملات باجافزار را میتوان با استفاده از فایروال نسل جدید (NGFW) که قابلیت بازرسی عمیق بستههای داده را با استفاده از هوش مصنوعی (AI) دارد و به دنبال ویژگیهای باجافزار میگردد، جلوگیری کرد.
۷- حملات رمز عبور (Password)
رمز عبور یکی از رایجترین ابزارهای تایید دسترسی است؛ بنابراین دسترسی به رمز عبور قربانی، هدفی جذاب برای هکرها به شمار میآید. این کار به روشهای مختلفی انجام میشود. اغلب افراد، نسخهای از رمز عبور خود را روی کاغذ یا یادداشتهایی در اطراف یا روی میز خود نگه میدارند. مهاجم میتواند این رمز عبور را پیدا کند یا کسی را در داخل سازمان برای دسترسی به آن تطمیع کند.
روش دیگر، رهگیری انتقالات شبکه برای دریافت رمز عبورهایی است که در شبکه رمزنگاری نشدهاند. مهاجم همچنین میتواند از مهندسی اجتماعی استفاده کند، یعنی قربانی را متقاعد کند تا برای حل یک مشکل بهظاهر مهم، رمز عبور خود را وارد کند. در برخی موارد، مهاجم ممکن است رمز عبور قربانی را حدس بزند، بهخصوص اگر از رمز عبور پیشفرض یا سادهای مانند ۱۲۳۴۵۶۷ استفاده شده باشد.
یکی دیگر از روشهای رایج، استفاده از حملات «Brute Force» برای حدس زدن رمز عبور است. در این روش، مهاجم از اطلاعات پایهای درباره فرد یا شغل او برای حدس رمز عبور استفاده میکند. برای مثال، نام، تاریخ تولد، سالگردها یا سایر اطلاعات شخصی اما قابل کشف به راحتی میتوانند در ترکیبهای مختلف استفاده شوند. اطلاعاتی که افراد در شبکههای اجتماعی منتشر میکنند نیز در حملات Brute Force مورد استفاده قرار میگیرند. سرگرمیها، علایق خاص، نام حیوانات خانگی یا فرزندان هم گاهی برای ساخت رمز عبور استفاده میشوند و این کار را برای مهاجمان سادهتر میکند.
علاوه بر این، مهاجمان ممکن است از حملات دیکشنری (Dictionary Attacks) استفاده کنند. در این روش، از کلمات و عبارات رایج، مانند موارد موجود در یک دیکشنری، برای حدس زدن رمز عبور استفاده میشود.
یکی از روشهای مؤثر برای جلوگیری از حملات Brute Force و دیکشنری، تنظیم سیاست قفل دسترسی (Lock-Out Policy) است. این سیاست دسترسی به دستگاهها، وبسایتها یا اپلیکیشنها را پس از تعداد مشخصی تلاش ناموفق به طور خودکار قفل میکند. با وجود این سیاست، مهاجم فقط چند تلاش محدود دارد و پس از آن دسترسی مسدود میشود.
اگر از سیاست قفل استفاده میکنید و متوجه شدید که حسابتان به دلیل تعداد زیاد تلاشهای ورود ناموفق قفل شده، توصیه میشود رمز عبور خود را تغییر دهید.
اگر مهاجم بهصورت سیستماتیک از حمله Brute Force یا دیکشنری برای حدس زدن رمز عبور استفاده کند، ممکن است توجه ویژهای به رمزهای عبوری که اشتباه بودند داشته باشد. برای مثال، اگر رمز عبور شما نام خانوادگیتان بهدنبال سال تولدتان باشد و مهاجم در تلاش نهایی سال تولد را قبل از نام خانوادگی وارد کند، ممکن است در تلاش بعدی به رمز صحیح دست پیدا کند.
۸- حملات تزریق SQL
حملات تزریق SQL (Structured Query Language) یکی از روشهای رایج برای سوءاستفاده از وبسایتهایی است که برای ارائه خدمات به کاربران خود به پایگاه دادهها متکی هستند. در این حمله، کلاینت (کامپیوتر کاربر) با ارسال یک پرسوجوی SQL به پایگاه داده روی سرور، سیستم را هدف قرار میدهد. دستور مورد نظر به جای دادههایی که معمولا در آن قسمت وارد میشوند، مانند رمز عبور یا اطلاعات ورود، در دادهگاه (Data Plane) تزریق میشود. سروری که پایگاه داده را نگهداری میکند، این دستور را اجرا کرده و سیستم دچار نفوذ میشود.
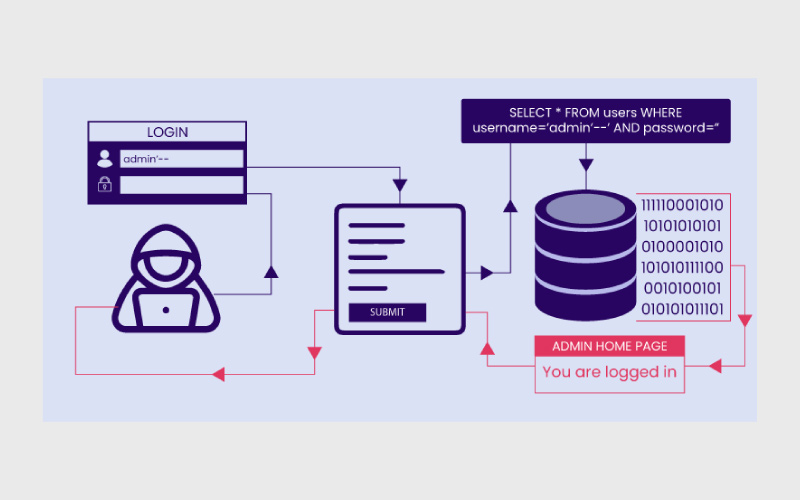
در صورت موفقیتآمیز بودن حمله تزریق SQL، ممکن است چندین اتفاق رخ دهد، از جمله:
- افشای اطلاعات حساس
- تغییر یا حذف دادههای مهم
- اجرای عملیات مدیریتی توسط مهاجم، مانند اجرای دستور خاموش کردن سرور که میتواند عملکرد پایگاه داده را مختل کند
برای محافظت در برابر این نوع حملات، استفاده از مدل حداقل دسترسی (Least-Privileged Model) بسیار موثر است. در این مدل، تنها افرادی که ضرورتا نیاز به دسترسی به پایگاه دادههای حساس دارند، مجاز به ورود هستند. حتی اگر فردی در سازمان دارای قدرت یا نفوذ باشد، در صورتی که وظیفه کاری او به دسترسی به بخشهای خاصی از شبکه وابسته نباشد، ممکن است اجازه دسترسی به این بخشها را نداشته باشد.
برای مثال، مدیرعامل (CEO) حتی اگر حق اطلاع از محتوای بخشهای خاصی را داشته باشد، میتواند از دسترسی به این نواحی شبکه محروم شود. سیاست حداقل دسترسی میتواند نهتنها از نفوذ بازیگران مخرب به بخشهای حساس جلوگیری کند، بلکه از کارمندانی که بدون قصد سوء، اعتبارنامههای ورود خود را در دسترس مهاجمان قرار دادهاند یا سیستمهای خود را در حالی که از پشت کامپیوتر دور هستند روشن گذاشتهاند نیز محافظت کند.
۹- تفسیر URL (URL Interpretation)
حملات تفسیر URL شامل تغییر یا جعل برخی آدرسهای URL توسط مهاجمان است تا به اطلاعات شخصی و حرفهای قربانی دسترسی پیدا کنند. این نوع حمله که با عنوان URL Poisoning هم شناخته میشود، بر اساس آگاهی مهاجم از ترتیب دادههای موجود در URL وبسایت و استفاده از این اطلاعات برای دسترسی به بخشهای غیرمجاز انجام میشود.
برای اجرای این نوع حمله، مهاجم ممکن است با حدس زدن URLهای مورد استفاده، به دنبال دریافت مجوزهای مدیریتی برای سایت یا دسترسی به بخشهای پشتیبانی سایت باشد تا بتواند به حساب کاربری یا دادههای حساس دسترسی پیدا کند.
برای مثال اگر مهاجمی بخواهد به بخش مدیریت سایتی به نام GetYourKnowledgeOn.com دسترسی پیدا کند، ممکن است آدرس http://getyourknowledgeon.com/admin را وارد کند. در برخی موارد، صفحه ورود به مدیریت ظاهر میشود و نام کاربری و رمز عبور به طور پیشفرض (مانند «admin» و «admin») یا رمزهای ساده و قابل حدس هستند. مهاجم همچنین ممکن است رمز عبور را از قبل کشف کرده یا به چند گزینه محدود کرده باشد. پس از حدس موفقیتآمیز، مهاجم میتواند به دادههای سایت دسترسی پیدا کرده و آنها را دستکاری، سرقت یا حذف کند.
برای جلوگیری از موفقیتآمیز بودن این نوع حملات میتوانسد اقدامات زیر را انجام دهید:
- استفاده از روشهای احراز هویت امن: بهخصوص در بخشهای حساس سایت.
- فعالسازی احراز هویت چندعاملی (MFA): برای افزایش سطح امنیت.
- استفاده از رمزهای عبور پیچیده: که شامل کاراکترهای تصادفی و غیرقابل حدس باشند.
این اقدامات به طور قابلتوجهی خطر حملات تفسیر URL را کاهش میدهند و از دسترسی غیرمجاز به اطلاعات محافظت میکنند.
۱۰- حملات جعل DNS (DNS Spoofing)
در حملات جعل DNS، مهاجم رکوردهای سیستم نام دامنه (DNS) را تغییر میدهد تا ترافیک را به یک وبسایت جعلی یا «جعلشده» هدایت کند. پس از وارد شدن به سایت تقلبی، قربانی ممکن است اطلاعات حساس خود را وارد کند که میتواند توسط مهاجم مورد استفاده یا فروخته شود. مهاجم همچنین ممکن است یک سایت بیکیفیت با محتوای توهینآمیز یا تحریکآمیز بسازد تا وجهه یک شرکت رقیب را بدنام کند.
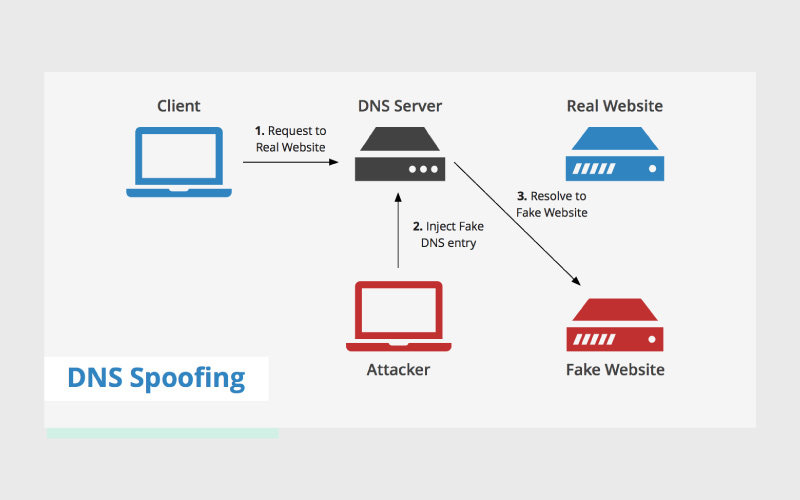
در حمله جعل DNS، مهاجم از این واقعیت استفاده میکند که کاربر تصور میکند سایتی که به آن وارد میشود، معتبر است. این امر به مهاجم این امکان را میدهد که جرایمی را به نام یک شرکت بیگناه مرتکب شود، حداقل از دیدگاه بازدیدکننده.
برای جلوگیری از حملات جعل DNS، اطمینان حاصل کنید که سرورهای DNS شما بهروزرسانی شده باشند. مهاجمان تلاش میکنند از آسیبپذیریهای موجود در سرورهای DNS سوءاستفاده کنند. جدیدترین نسخههای نرمافزار معمولا شامل اصلاحات برای بسته شدن آسیبپذیریهای شناختهشده هستند.
۱۱- سرقت جلسه (Session Hijacking)
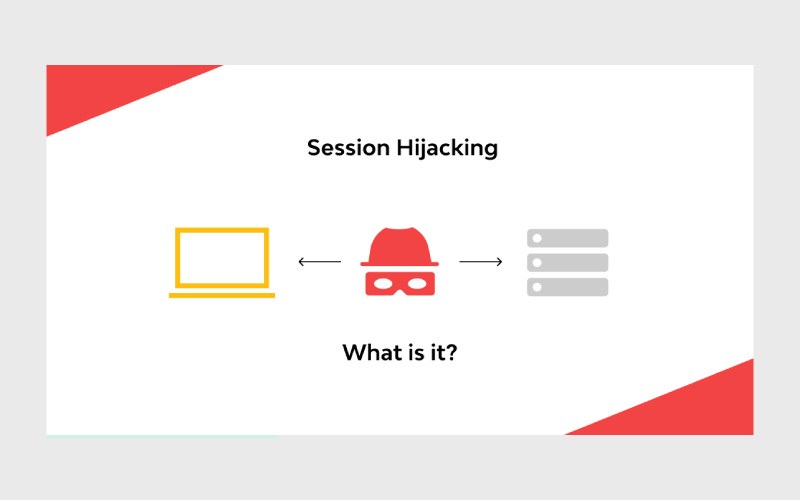
سرقت جلسه یکی از انواع حملات MITM است. در این نوع حمله، مهاجم یک جلسه بین مشتری (کاربر) و سرور را به دست میگیرد. کامپیوتر مورد استفاده در حمله، آدرس پروتکل اینترنتی (IP) خود را به جای آدرس IP کامپیوتر مشتری قرار میدهد و سرور ادامه جلسه را بدون اینکه متوجه شود با مهاجم در حال ارتباط است، ادامه میدهد. این نوع حمله مؤثر است زیرا سرور از آدرس IP مشتری برای تایید هویت استفاده میکند. اگر آدرس IP مهاجم در میانه جلسه وارد شود، سرور ممکن است متوجه نقض امنیتی نشود، زیرا در حال حاضر در ارتباطی معتبر با مشتری است.
برای جلوگیری از سرقت جلسه، از شبکه خصوصی مجازی (VPN) برای دسترسی به سرورهای حیاتی کسبوکار استفاده کنید. بدین ترتیب، تمام ارتباطات رمزگذاری میشوند و مهاجم نمیتواند به تونل امنی که توسط VPN ایجاد شده است، دسترسی پیدا کند.
۱۲- حملات brute-force
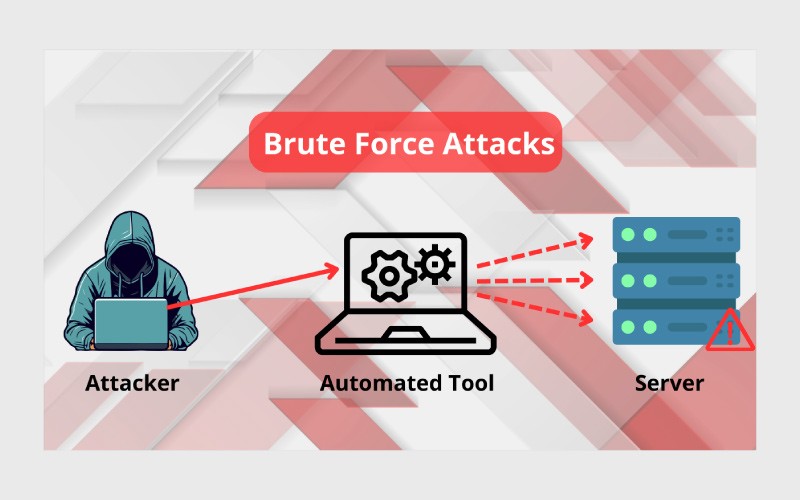
حمله brute-force نام خود را از روش ساده و خشن بهکاررفته در این نوع حمله گرفته است. مهاجم سعی میکند اطلاعات ورود شخصی را که دسترسی به سیستم هدف دارد، حدس بزند. زمانی که موفق به حدس درست میشود، وارد سیستم میشود.
اگرچه این حمله ممکن است زمانبر و دشوار به نظر برسد، اما مهاجمان معمولا از رباتها برای شکستن اطلاعات ورود استفاده میکنند. مهاجم فهرستی از اطلاعات ورود احتمالی را به ربات میدهد و ربات هرکدام را امتحان میکند، در حالی که مهاجم فقط نظارهگر است. زمانی که اطلاعات درست وارد شد، مهاجم به سیستم دسترسی پیدا میکند.
برای جلوگیری از حملات brute-force، از سیاستهای قفل کردن حساب (lock-out policies) در معماری امنیتی مجوزها استفاده کنید. پس از یک تعداد تلاش ناموفق، کاربری که سعی در وارد کردن اطلاعات ورود دارد، قفل میشود. این معمولا بهصورت «یخزدن» حساب کاربری است؛ به طوری که حتی اگر فردی با دستگاه یا آدرس IP مختلف تلاش کند، نمیتواند قفل را دور بزند.
همچنین استفاده از پسوردهای تصادفی و پرهیز از استفاده از کلمات معمولی، تاریخها یا توالی اعداد در آنها توصیه میشود. این روش موثر است زیرا، بهعنوان مثال، حتی اگر مهاجم از نرمافزار برای حدس زدن یک پسورد ۱۰ رقمی استفاده کند، درست حدس زدن آن سالها زمان میبرد.
۱۳- حملات وب
حملات وب به تهدیداتی اشاره دارند که آسیبپذیریها در برنامههای مبتنی بر وب را هدف قرار میدهند. هر بار که شما اطلاعاتی را وارد یک برنامه وب میکنید، دستوری را آغاز میکنید که یک پاسخ را ایجاد میکند. برای مثال، اگر از یک برنامه بانکی آنلاین برای ارسال پول استفاده کنید، دادههایی که وارد میکنید، به برنامه دستور میدهد که وارد حساب شما شده، پول را برداشت کرده و به حساب شخص دیگری ارسال کند. مهاجمان از همین درخواستها بهرهبرداری میکنند و آنها را به نفع خود استفاده میکنند.
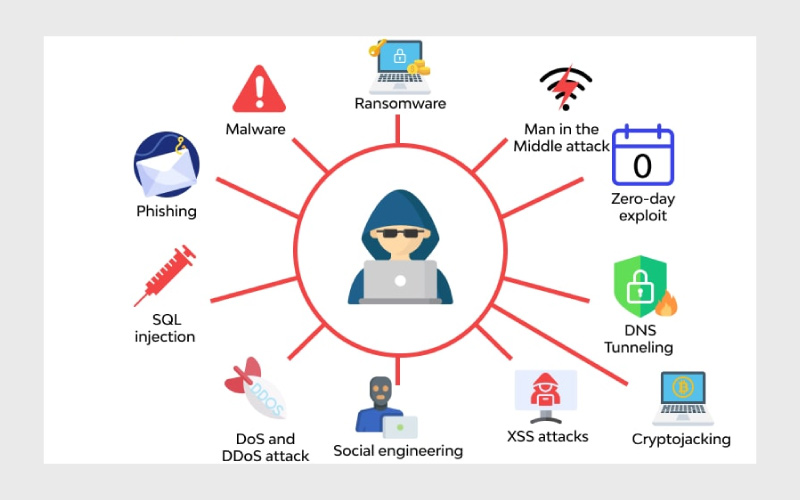
برخی از حملات وب رایج شامل SQL injection و cross-site scripting (XSS) هستند که در ادامه این مقاله به آنها پرداخته خواهد شد. هکرها همچنین از حملات cross-site request forgery (CSRF) و parameter tampering استفاده میکنند. در یک حمله CSRF، قربانی فریب میخورد تا عملی را انجام دهد که به نفع مهاجم است. بهعنوان مثال، ممکن است بر روی چیزی کلیک کنند که یک اسکریپت را راهاندازی میکند که به طور خاص برای تغییر اطلاعات ورود به یک برنامه وب طراحی شده است. مهاجم که حالا به اطلاعات ورود جدید دسترسی دارد، میتواند وارد سیستم شده و خود را بهعنوان کاربر قانونی معرفی کند.
Parameter Tampering به معنای دستکاری پارامترهایی است که برنامهنویسان بهعنوان تدابیر امنیتی برای محافظت از عملیات خاص پیادهسازی کردهاند. اجرای عملیات بستگی به اطلاعات وارد شده در پارامتر دارد. مهاجم به سادگی پارامترها را تغییر میدهد و این به او این امکان را میدهد که تدابیر امنیتی که به آن پارامترها وابسته هستند، دور بزند.
برای جلوگیری از حملات وب، برنامههای وب خود را برای شناسایی و رفع آسیبپذیریها بررسی کنید. یکی از روشهای رفع آسیبپذیریها بدون تأثیرگذاری بر عملکرد برنامه وب، استفاده از توکنهای ضد CSRF است. یک توکن بین مرورگر کاربر و برنامه وب مبادله میشود. قبل از اینکه دستوری اجرا شود، اعتبار توکن بررسی میشود. اگر اعتبار داشته باشد، دستور اجرا میشود، در غیر این صورت، مسدود میشود. همچنین میتوانید از فلگهای SameSite استفاده کنید که تنها درخواستهایی از همان سایت را پردازش میکنند و این باعث میشود که هر سایتی که توسط مهاجم ساخته شده باشد، بیاثر شود.
۱۴- تهدیدات داخلی
گاهی اوقات، خطرناکترین عوامل از داخل یک سازمان هستند. افرادی که در درون شرکت حضور دارند، تهدید خاصی را بهوجود میآورند زیرا معمولا به سیستمهای مختلف دسترسی دارند و در برخی موارد، دسترسیهای مدیریتی دارند که به آنها این امکان را میدهد که تغییرات بحرانی در سیستم یا سیاستهای امنیتی آن ایجاد کنند.
علاوه بر این، افراد داخل سازمان اغلب درک عمیقی از معماری امنیت سایبری آن دارند و میدانند که سازمان چگونه به تهدیدات واکنش نشان میدهد. این دانش میتواند برای دسترسی به نواحی محدود، تغییر تنظیمات امنیتی یا شناسایی بهترین زمان برای انجام حمله استفاده شود.
یکی از بهترین راهها برای جلوگیری از تهدیدات داخلی در سازمانها، محدود کردن دسترسی کارکنان به سیستمهای حساس به کسانی است که برای انجام وظایفشان به آنها نیاز دارند. همچنین، برای تعداد کمی از افرادی که به این دسترسیها نیاز دارند، از احراز هویت چندعاملی (MFA) استفاده کنید که از آنها میخواهد حداقل یک مورد از آنچه میدانند را همراه با یک شیء فیزیکی که در اختیار دارند، برای دسترسی به سیستم حساس استفاده کنند. بهعنوان مثال، کاربر ممکن است مجبور باشد یک رمز عبور وارد کرده و یک دستگاه USB را وارد کند. در پیکربندیهای دیگر، یک شماره دسترسی بر روی یک دستگاه دستی تولید میشود که کاربر باید با استفاده از آن وارد سیستم شود. کاربر تنها در صورتی میتواند به ناحیه امن دسترسی پیدا کند که هم رمز عبور و هم شماره درست باشند.
اگرچه MFA ممکن است نتواند بهتنهایی از تمام حملات جلوگیری کند، اما شناسایی اینکه چه کسی پشت یک حمله یا حمله ناموفق است را راحتتر میکند—بهویژه به این دلیل که تنها تعداد کمی از افراد دسترسی به نواحی حساس دارند. در نتیجه، این استراتژی دسترسی محدود میتواند بهعنوان یک بازدارنده عمل کند. مجرمان سایبری در داخل سازمان شما خواهند دانست که شناسایی عامل حمله آسان است زیرا تعداد مظنونین بالقوه نسبتا کم است.
۱۵- اسب تروجان
حمله اسب تروجان از یک برنامه مخرب استفاده میکند که در داخل یک برنامه ظاهرا معتبر پنهان شده است. وقتی کاربر، برنامه به ظاهر بیضرر را اجرا میکند، بدافزار داخل اسب تروجان میتواند برای باز کردن یک در پشتی به سیستم استفاده شود. از طریق آن در پشتی هکرها میتوانند به کامپیوتر یا شبکه نفوذ کنند.
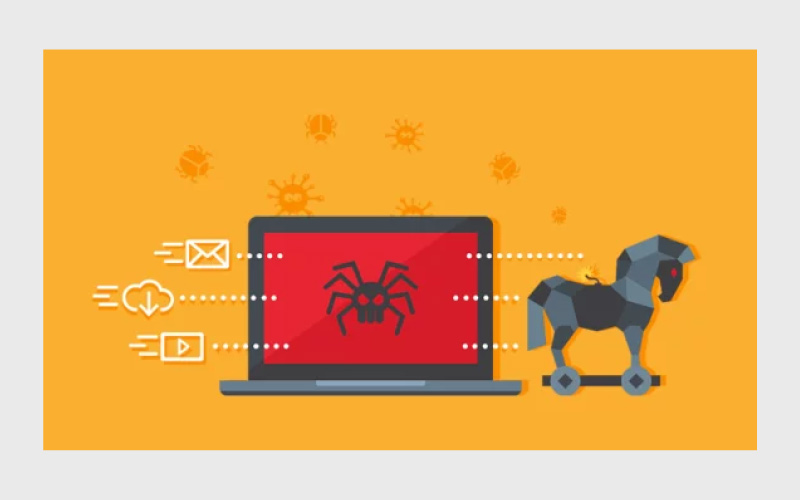
این تهدید نام خود را از داستان سربازان یونانی گرفته است که در داخل یک اسب مخفی شدند تا به شهر تروا نفوذ کرده و جنگ را ببرند. زمانی که «هدیه» پذیرفته شد و وارد دروازههای تروا شد، سربازان یونانی بیرون پریدند و حمله کردند. بهطور مشابه، یک کاربر بیگناه ممکن است یک برنامه بیضرر به نظر را وارد سیستم خود کند و در نتیجه تهدیدی پنهان را وارد کند.
برای جلوگیری از حملات اسب تروجان، به کاربران باید آموزش داده شود که هیچ چیزی را دانلود یا نصب نکنند مگر اینکه منبع آن قابل تایید باشد. همچنین، فایروالهای نسل بعد (NGFW) میتوانند برای بررسی بستههای داده و شناسایی تهدیدات مربوط به اسب تروجان استفاده شوند.
۱۶- حملات Drive-by
در حمله Drive-by، هکر کد مخربی را در یک وبسایت غیرامن جاسازی میکند. زمانی که کاربر به سایت مراجعه میکند، اسکریپت به طور خودکار روی کامپیوتر او اجرا شده و آن را آلوده میکند. اصطلاح «drive by» از اینجا گرفته شده است که قربانی تنها با رد شدن از سایت و بازدید از آن آلوده میشود. نیازی به کلیک کردن روی چیزی در سایت یا وارد کردن اطلاعاتی نیست.
برای محافظت در برابر حملات Drive-by، کاربران باید مطمئن شوند که از جدیدترین نرمافزارها روی تمام کامپیوترهای خود استفاده میکنند، از جمله برنامههایی مانند Adobe Acrobat و Flash که ممکن است هنگام مرور اینترنت استفاده شوند. همچنین، میتوانید از نرمافزار فیلتر کردن وب استفاده کنید که میتواند پیش از بازدید کاربر از سایت، تشخیص دهد که آیا سایت ایمن است یا خیر.
۱۷- حملات XSS (Cross-Site Scripting)
در حملات XSS یا اسکریپتنویسی بینسایتی، هکر اسکریپتهای مخربی را از طریق محتوای قابل کلیک که به مرورگر هدف ارسال میشود، انتقال میدهد. وقتی قربانی روی محتوای ارسال شده کلیک میکند، اسکریپت اجرا میشود. از آنجا که کاربر قبلا وارد جلسه یک برنامه وب شده است، آنچه وارد میکند توسط برنامه وب به عنوان اطلاعات معتبر شناسایی میشود. اما اسکریپتی که اجرا میشود توسط هکر تغییر یافته است، که منجر به انجام یک اقدام ناخواسته توسط کاربر میشود.
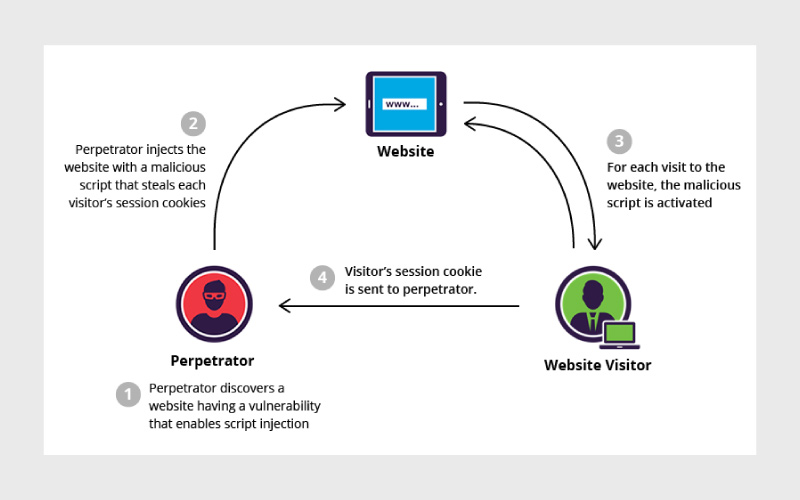
برای مثال، حمله XSS ممکن است پارامترهای یک درخواست انتقال وجه که از طریق یک برنامه بانکداری آنلاین ارسال شده را تغییر دهد. در درخواست جعلی، نام گیرنده اصلی پول منتقل شده با نام هکر جایگزین میشود. هکر ممکن است همچنین مبلغ انتقالی را تغییر دهد و حتی بیشتر از آنچه که هدف در ابتدا قصد ارسال داشت، به خود اختصاص دهد.
یکی از سادهترین روشهای جلوگیری از حملات XSS، استفاده از فهرستی از موجودیتهای مجاز است. به این ترتیب، هر چیزی که غیر از ورودیهای تایید شده باشد، توسط برنامه وب پذیرفته نمیشود. همچنین میتوانید از تکنیکی به نام پاکسازی استفاده کنید که دادههای وارد شده را بررسی میکند تا ببیند آیا حاوی چیزهایی است که میتواند مضر باشد یا خیر.
۱۸- حملات شنود (Eavesdropping)
حملات شنود شامل استراق ترافیک است که در هنگام ارسال دادهها از طریق شبکه توسط مهاجم انجام میشود. در این نوع حملات، هکر میتواند اطلاعات حساس مانند نامکاربری، رمزعبور و اطلاعات دیگر مانند کارتهای اعتباری را جمعآوری کند. شنود میتواند فعال یا غیرفعال باشد.
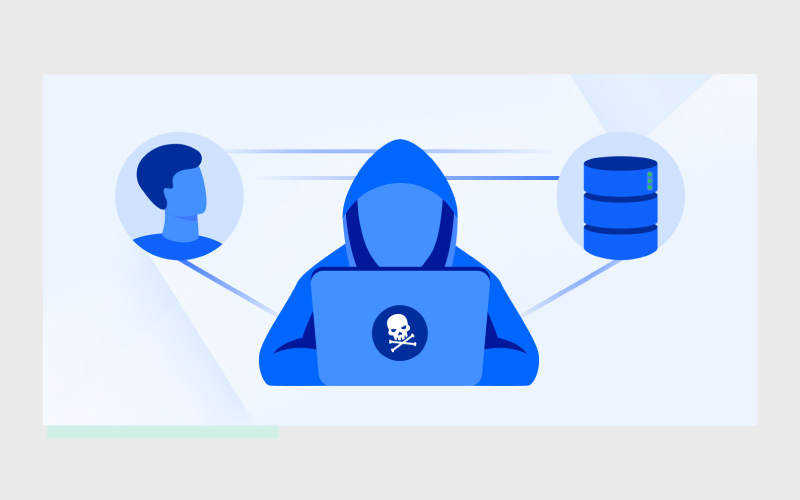
در شنود فعال، هکر قطعهای از نرمافزار را در مسیر ترافیک شبکه قرار میدهد تا اطلاعات را جمعآوری کرده و برای تجزیه و تحلیل دادههای مفید استفاده کند. در حملات شنود غیرفعال، هکر به طور غیرمستقیم «گوش میدهد» یا شنود میکند و به دنبال دادههای مفیدی میگردد که میتواند سرقت کند.
هم حملات شنود فعال و هم غیرفعال از انواع حملات MITM (Man-In-The-Middle) هستند. یکی از بهترین روشهای جلوگیری از این حملات، رمزگذاری دادهها است که از استفاده از آن توسط هکر جلوگیری میکند؛ صرفنظر از اینکه آیا از شنود فعال یا غیرفعال استفاده میشود.
۱۹- حمله تولد (Birthday Attack)
در حمله تولد، مهاجم از یک ویژگی امنیتی سوء استفاده میکند: الگوریتمهای هش که برای تایید اصالت پیامها استفاده میشوند. الگوریتم هش یک امضای دیجیتال است و گیرنده پیام قبل از قبول پیام به عنوان پیام معتبر، آن را بررسی میکند. اگر یک هکر بتواند هشی ایجاد کند که مشابه هشی باشد که فرستنده به پیام خود ضمیمه کرده است، هکر میتواند به سادگی پیام فرستنده را با پیام خود جایگزین کند. دستگاه گیرنده آن را قبول خواهد کرد زیرا هش درست است.
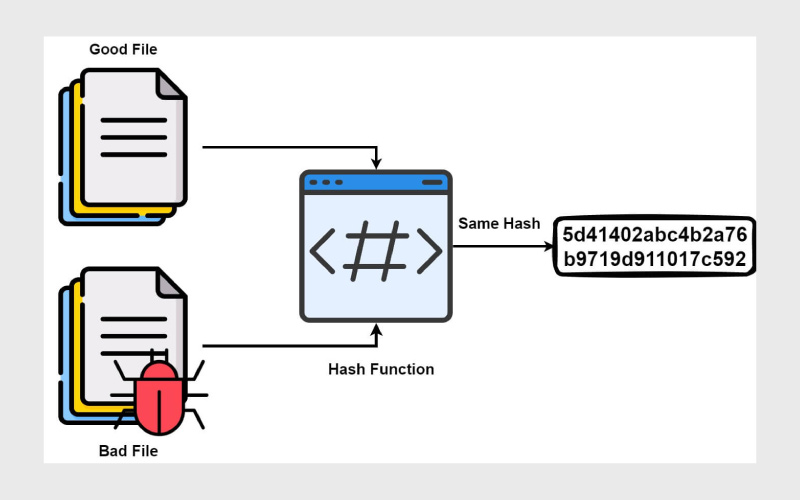
نام «حمله تولد» به پارادوکس تولد اشاره دارد که بر اساس این واقعیت استوار است که در یک اتاق با ۲۳ نفر، احتمال بیش از ۵۰٪ وجود دارد که دو نفر از آنها تاریخ تولد مشابهی داشته باشند. بنابراین، در حالی که مردم فکر میکنند تاریخ تولدشان، مانند هشها، منحصر به فرد است، اما آنها به اندازهای که بسیاری تصور میکنند منحصر به فرد نیستند.
برای جلوگیری از حملات تولد، از هشهای طولانیتر برای تایید استفاده کنید. با هر رقمی که به هش اضافه میشود، احتمال ایجاد یک هش مشابه به طور قابل توجهی کاهش پیدا میکند.
۲۰- حمله بدافزار (Malware Attack)
بدافزار یک اصطلاح عمومی برای نرمافزارهای مخرب است، به همین دلیل «mal» در ابتدای کلمه قرار دارد. بدافزار یک کامپیوتر را آلوده کرده و نحوه عملکرد آن را تغییر میدهد، دادهها را از بین میبرد یا به طور مخفیانه به نظارت بر کاربر یا ترافیک شبکهای که از آن عبور میکند، میپردازد. این بدافزارها میتوانند از یک دستگاه به دستگاه دیگر منتقل شوند یا در دستگاه هدف باقی بمانند و تنها بر روی همان دستگاه تاثیر بگذارند.
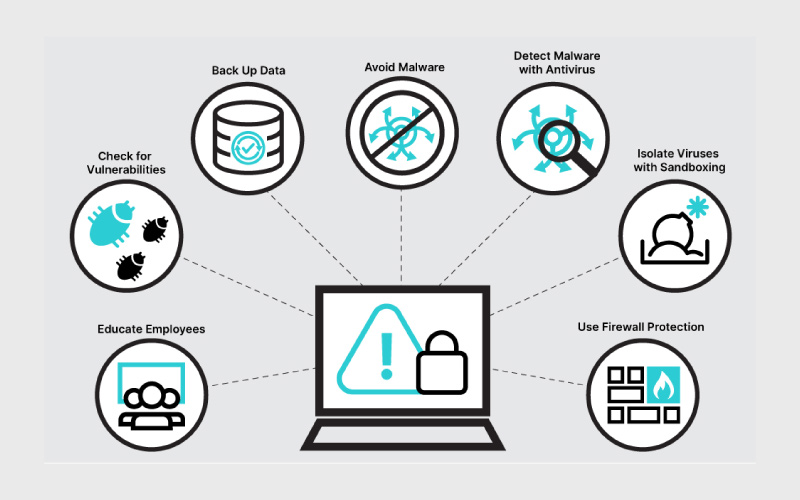
چندین روش حمله که در بالا ذکر شد میتوانند شامل انواعی از بدافزارها باشند، از جمله حملات MITM، فیشینگ، باجافزار، تزریق SQL، اسب تروا، حملات drive-by و حملات XSS.
در یک حمله بدافزاری، باید نرمافزار مخرب بر روی دستگاه هدف نصب شود. این کار نیاز به اقدامی از سوی کاربر دارد. بنابراین، علاوه بر استفاده از فایروالهایی که قادر به شناسایی بدافزارها هستند، کاربران باید آموزش ببینند که کدام نوع نرمافزارها را باید اجتناب کنند، چه لینکهایی را باید قبل از کلیک تأیید کنند و کدام ایمیلها و پیوستها را نباید باز کنند.
سخن پایانی
در دنیای دیجیتال امروز، حملات سایبری به یک تهدید جدی برای افراد و سازمانها تبدیل شدهاند. از حملات فیشینگ و بدافزارها گرفته تا تهدیدات پیچیدهتری مانند حملات MITM و XSS، به نوعی تلاش دارند که به اطلاعات حساس دسترسی پیدا کنند یا سیستمها را مختل کنند. اما خوشبختانه با اقدامات پیشگیرانه و آگاهی از تهدیدات، میتوان از این حملات جلوگیری کرده یا اثرات آنها را کاهش داد.
با بهروزرسانی نرمافزارها، استفاده از فایروالها، پشتیبانگیری از دادهها، رمزنگاری اطلاعات و بهکارگیری گذرواژههای قوی، میتوان امنیت سیستمها و دادهها را در برابر حملات سایبری تقویت کرد. علاوه بر این، آموزش و آگاهی کارکنان و کاربران از روشهای حملات سایبری و نحوه شناسایی آنها، نقش موثری در کاهش خطرات ایفا میکند.
در نهایت، هیچ راهحل واحدی وجود ندارد که بتواند کاملا از حملات سایبری جلوگیری کند، اما با ترکیب شیوههای امنیتی مناسب و تلاش مستمر برای محافظت از اطلاعات، میتوان از آسیبهای احتمالی جلوگیری کرده و امنیت دیجیتال خود را تضمین کرد.
منابع
www.fortinet.com | www.coursera.org


دیدگاهتان را بنویسید